
Aplicații web
Site-uri, magazine, portaluri și aplicații interne: autentificare, sesiuni, injecții și controlul accesului, după OWASP.
Testare manuală a aplicațiilor, serverelor și rețelei, făcută de oameni, nu doar o scanare automată. Primești dovezi, scor de risc pentru fiecare problemă și pașii exacți de remediere.
 Firmă de Încredere 2026
Ne-au ales firme care lucrează pentru apărare, ordine publică, energie și infrastructură strategică, acolo unde seriozitatea nu se negociază.
 Toader RăzvanReprezentant · NAPOVAN DISTRIBUTION SRL
Client verificat
Auditul realizat de DataSentinel ne-a oferit o perspectivă detaliată asupra securității website-ului și asupra punctelor care necesitau atenție. Am primit o analiză tehnică bine documentată, în care problemele au fost explicate clar, iar măsurile recomandate au fost ordonate în funcție de importanță. Am apreciat în mod deosebit abordarea directă și faptul că am putut înțelege concret unde existau riscuri și ce trebuie îmbunătățit.
 Echipamente de siguranță
 Alexandru PopescuFuture Line Instal SRL · București
Client verificat
Echipa DataSentinel a avut un rol important în îmbunătățirea modului în care gestionăm și protejăm sistemele IT ale companiei. Serviciile de penetration testing, administrarea infrastructurii și consultanța privind cerințele NIS2 ne-au oferit suport tehnic valoros și soluții adaptate nevoilor operaționale. Am remarcat implicarea, capacitatea de analiză și modul practic în care au fost abordate provocările tehnice.
 Service și instalații termice
 Albu PaulSC Fima Sudgaz Instal SRL · Pitești
Client verificat
DataSentinel ne-a oferit soluții eficiente pentru automatizarea proceselor, integrarea sistemelor de telefonie SIP și CRM, precum și pentru consolidarea securității cibernetice. Am apreciat profesionalismul, promptitudinea și abordarea orientată spre soluții adaptate nevoilor companiei.
 Verificări și revizii gaze naturale
Un pentest poate acoperi o singură aplicație sau toată firma. Îl dimensionăm după risc și buget.
Site-uri, magazine, portaluri și aplicații interne: autentificare, sesiuni, injecții și controlul accesului, după OWASP.
Endpoint-uri REST și GraphQL, tokenuri, limite de acces și datele expuse de aplicațiile Android și iOS.
Tot ce se vede din internet: servere, VPN, email, porturi și servicii expuse.
Ce poate face un atacator care a intrat deja: un laptop infectat sau un cont de angajat compromis.
Rețeaua de oaspeți, separarea de rețeaua internă și puncte de acces neautorizate.
Campanie controlată pe angajați, cu rezultate pe departamente și instruire după.

Multe oferte ieftine sunt o scanare automată cu alt nume. Diferența se vede când un client sau un auditor îți cere dovada.
| Criteriu | Scanare automată | Pentest DataSentinel |
|---|---|---|
| Cine testează | Un program | Un specialist, ajutat de instrumente |
| Erori de logică (ex. vezi datele altui client) | Nu le găsește | Sunt ținta principală |
| Alarme false | Multe, trebuie filtrate de tine | Doar probleme confirmate |
| Dovezi de exploatare | Nu | Da, cu pași de reproducere |
| Prioritizare | Generică, după scor | După riscul real pentru firma ta |
| După remediere | O rulezi din nou | Verificăm manual fiecare problemă |
Pornim fără informații, ca un atacator din afară. Cel mai realist, dar acoperă mai puțin în același timp.
Primim un cont de utilizator obișnuit. Cel mai bun raport între cost și acoperire, pentru majoritatea firmelor.
Avem acces la documentație sau la cod. Acoperire maximă, pentru aplicațiile critice.
Directiva cere să evaluezi eficacitatea măsurilor de securitate. Un raport de pentest e cea mai clară dovadă.
Tot mai mulți clienți mari cer furnizorilor un raport de pentest recent.
Auditorii și asigurătorii vor să vadă că îți testezi controalele, nu doar că le ai pe hârtie.
Testezi înainte să ajungă în ea datele clienților, nu după.
Afli pe unde a intrat atacatorul și dacă ușa a rămas deschisă.
Sistemele se schimbă, iar vulnerabilități noi apar în fiecare săptămână.
Abia începi cu NIS2? Combină pentestul cu o analiză GAP.
De regulă între 5 și 15 zile lucrătoare de testare, în funcție de ce testăm.
15 minute, gratuit. Stabilim ce testăm, tipul de test și ferestrele de testare. Primești oferta cu preț fix.
Contract, acord scris de testare și NDA. Nu atingem nimic fără autorizare semnată.
Testele care pot afecta sistemele se fac în afara programului. Dacă găsim ceva critic, te anunțăm imediat.
Prezentăm rezultatele, te ajutăm cu remedierea și verificăm din nou problemele găsite.
Ce influențează prețul
Prețul e fix și îl primești în scris după apelul de scoping. Nu plătești nimic până nu accepți oferta.
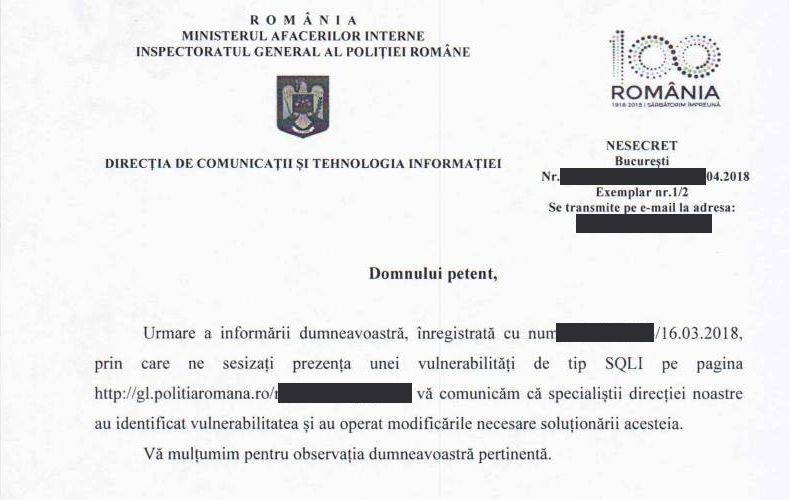
Vulnerabilitate reală găsită și raportată responsabil la Poliția Română
În 2018, fondatorul DataSentinel a descoperit o vulnerabilitate de tip SQL injection pe un site al Poliției Române și a raportat-o direct instituției. Specialiștii IGPR au confirmat-o, au remediat-o și i-au mulțumit în scris. Exact așa lucrăm și în pentesturile pentru clienți: găsim, documentăm, raportăm, fără să exploatăm.
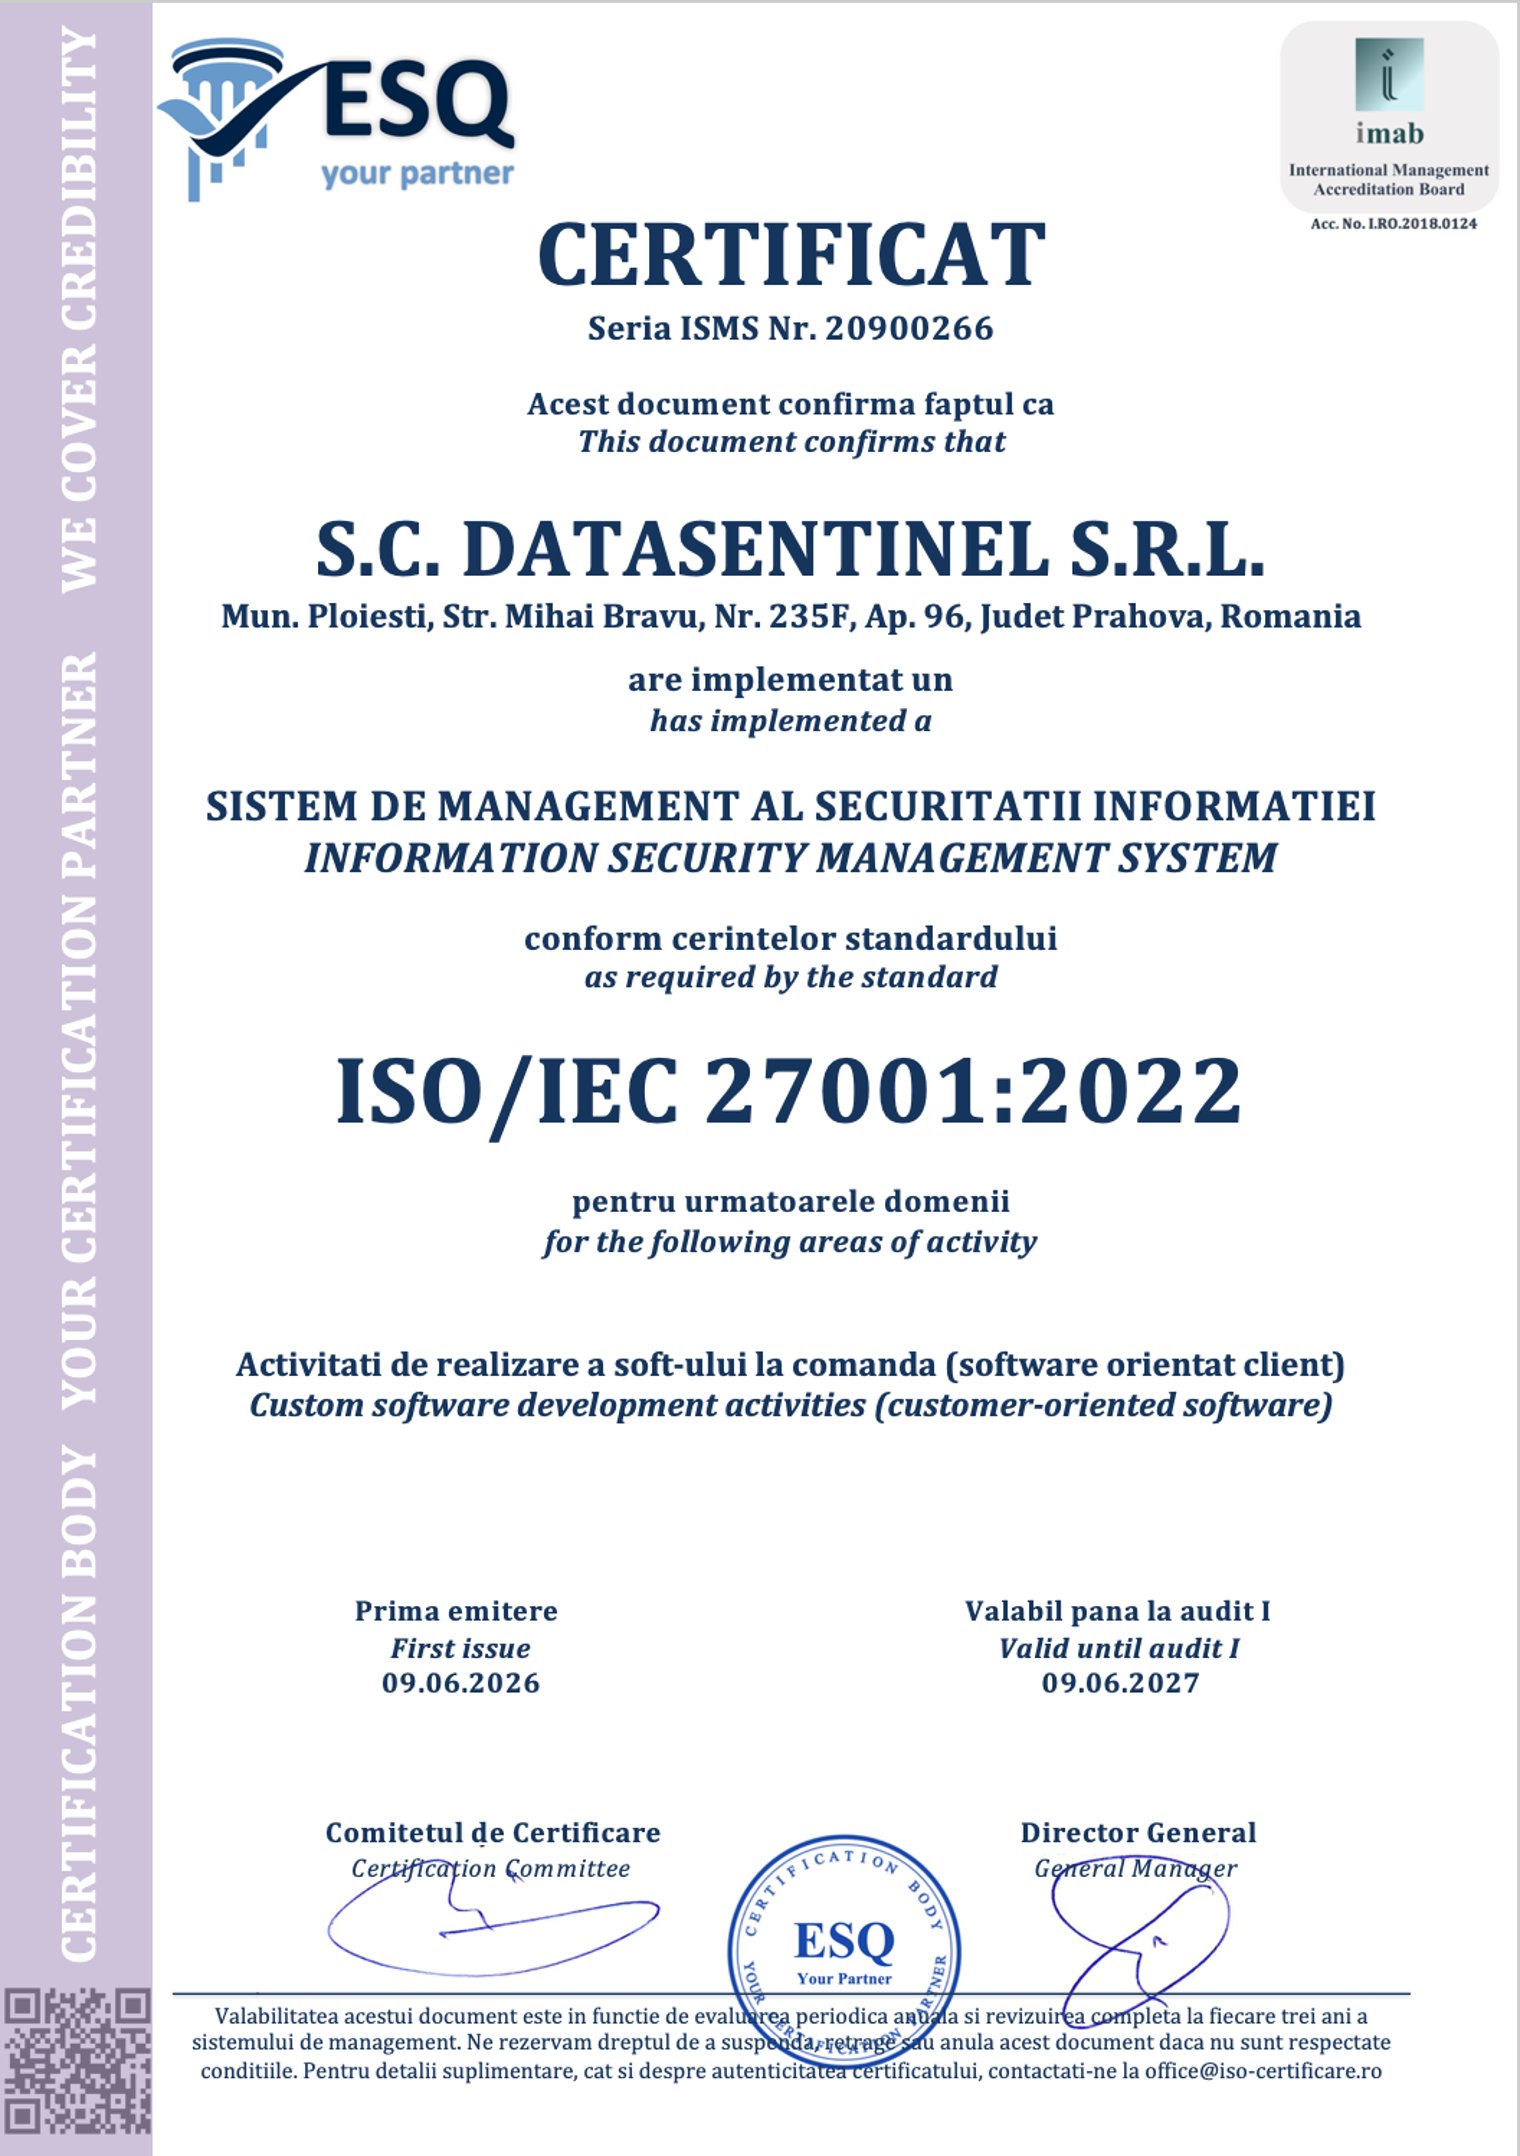
Vezi detaliileNu îți cerem să ne crezi pe cuvânt. Fiecare certificat poate fi verificat direct la emitent.
Apelul de scoping e gratuit. Apoi primești oferta cu preț fix, în scris.