Sari la conținut
Securitate cibernetică

Află unde ești vulnerabil înainte să afle un atacator

Audit, penetration testing, hardening și analiză GAP NIS2. Raport prioritizat după risc, pe limba conducerii. Firmă din Prahova? Vezi auditul în Ploiești.

1–3 săpt.
durata unui audit complet
ISO 27001
lucrăm după standardul internațional
0 lei
evaluarea inițială
Ce spun clienții

Încredere câștigată pe proiecte reale

Ne-au ales firme care lucrează pentru apărare, ordine publică, energie și infrastructură strategică, acolo unde seriozitatea nu se negociază.
Toader RăzvanReprezentant · NAPOVAN DISTRIBUTION SRL Client verificat

Audit securitate website

Auditul realizat de DataSentinel ne-a oferit o perspectivă detaliată asupra securității website-ului și asupra punctelor care necesitau atenție. Am primit o analiză tehnică bine documentată, în care problemele au fost explicate clar, iar măsurile recomandate au fost ordonate în funcție de importanță. Am apreciat în mod deosebit abordarea directă și faptul că am putut înțelege concret unde existau riscuri și ce trebuie îmbunătățit.
Napovan Distribution Echipamente de siguranță
pentru industria petrolieră
Alexandru PopescuFuture Line Instal SRL · București Client verificat

Pentest · NIS2 · Administrare sisteme

Echipa DataSentinel a avut un rol important în îmbunătățirea modului în care gestionăm și protejăm sistemele IT ale companiei. Serviciile de penetration testing, administrarea infrastructurii și consultanța privind cerințele NIS2 ne-au oferit suport tehnic valoros și soluții adaptate nevoilor operaționale. Am remarcat implicarea, capacitatea de analiză și modul practic în care au fost abordate provocările tehnice.
FLI — Future Line Instal Service și instalații termice
peste 30 de ani pe piață
Albu PaulSC Fima Sudgaz Instal SRL · Pitești Client verificat

Automatizare · SIP & CRM · Securitate

DataSentinel ne-a oferit soluții eficiente pentru automatizarea proceselor, integrarea sistemelor de telefonie SIP și CRM, precum și pentru consolidarea securității cibernetice. Am apreciat profesionalismul, promptitudinea și abordarea orientată spre soluții adaptate nevoilor companiei.
VerificareGaze.ro — Fima Sudgaz Instal Verificări și revizii gaze naturale
peste 20 de ani pe piață
Ce includem

De la diagnostic la protecție continuă

Acoperim tot ciclul de securitate al companiei, de la primul audit la monitorizarea de zi cu zi.

Audit și analiză de risc

Evaluare completă a infrastructurii și un raport prioritizat după risc, cu plan clar de remediere.

Hardening servere și rețele

Configurare sigură, porturi închise, politici de acces stricte și protecție anti-DDoS și ransomware.

Monitorizare și incidente

Supraveghere continuă, alertare și intervenție rapidă, ca o problemă să nu devină un dezastru.

Backup și disaster recovery

Strategii de backup și planuri de recuperare testate, ca firma să revină rapid după un atac.

Consultant care prezintă rezultate unei echipe, la o masă de ședințe
Raport pe limba conduceriiPrezentăm rezultatele față în față și răspundem la întrebări, nu trimitem doar un PDF.
Cum decurge un audit

Patru pași, fără întreruperea activității

Testele care ar putea afecta sistemele se programează în afara orelor de lucru, cu acordul tău.

  1. 01

    Evaluare inițială

    Înțelegem infrastructura, obiectivele și ce te îngrijorează.

  2. 02

    Audit tehnic

    Scanare, testare și analiză a vulnerabilităților, cum ar face-o un atacator.

  3. 03

    Raport și plan

    Riscuri ordonate după impact, cu pași concreți și costuri estimate.

  4. 04

    Remediere

    Implementăm măsurile și, opțional, monitorizăm continuu.

Directiva NIS2

Conformitate NIS2: ești obligat legal?

NIS2 extinde mult numărul de firme obligate să aplice măsuri de securitate. Conducerea răspunde direct pentru implementare.

10M €

amendă maximă sau 2% din cifra de afaceri globală

50+

angajați: pragul general în sectoarele vizate

24 h

pentru avertizarea timpurie a unui incident

De ce DataSentinel

Rapoarte pe care le citește și conducerea

  • Certificați ISO/IEC 27001Lucrăm după standardul internațional de securitate a informației.
  • Răspuns în sub 15 minuteSecuritatea nu așteaptă tichete. Vorbești direct cu specialistul.
  • Independenți de vendoriCâștigăm din audit și remediere, nu din comisioane pe licențe.

Ce influențează prețul auditului

  • Dimensiunea infrastructuriiNumărul de stații, servere, locații și aplicații de verificat.
  • Tipul de testareScanare de vulnerabilități sau penetration testing manual, extern și intern.
  • Cerințe de conformitateNIS2, cerințele unui client mare sau ale unei asigurări cyber.
  • Factorul umanOpțional: test de phishing simulat și instruire pentru echipă.

Evaluarea inițială e gratuită. După ea primești oferta exactă pentru audit.

Certificări

Certificări pe care le poți verifica

Nu îți cerem să ne crezi pe cuvânt. Fiecare certificat poate fi verificat direct la emitent.
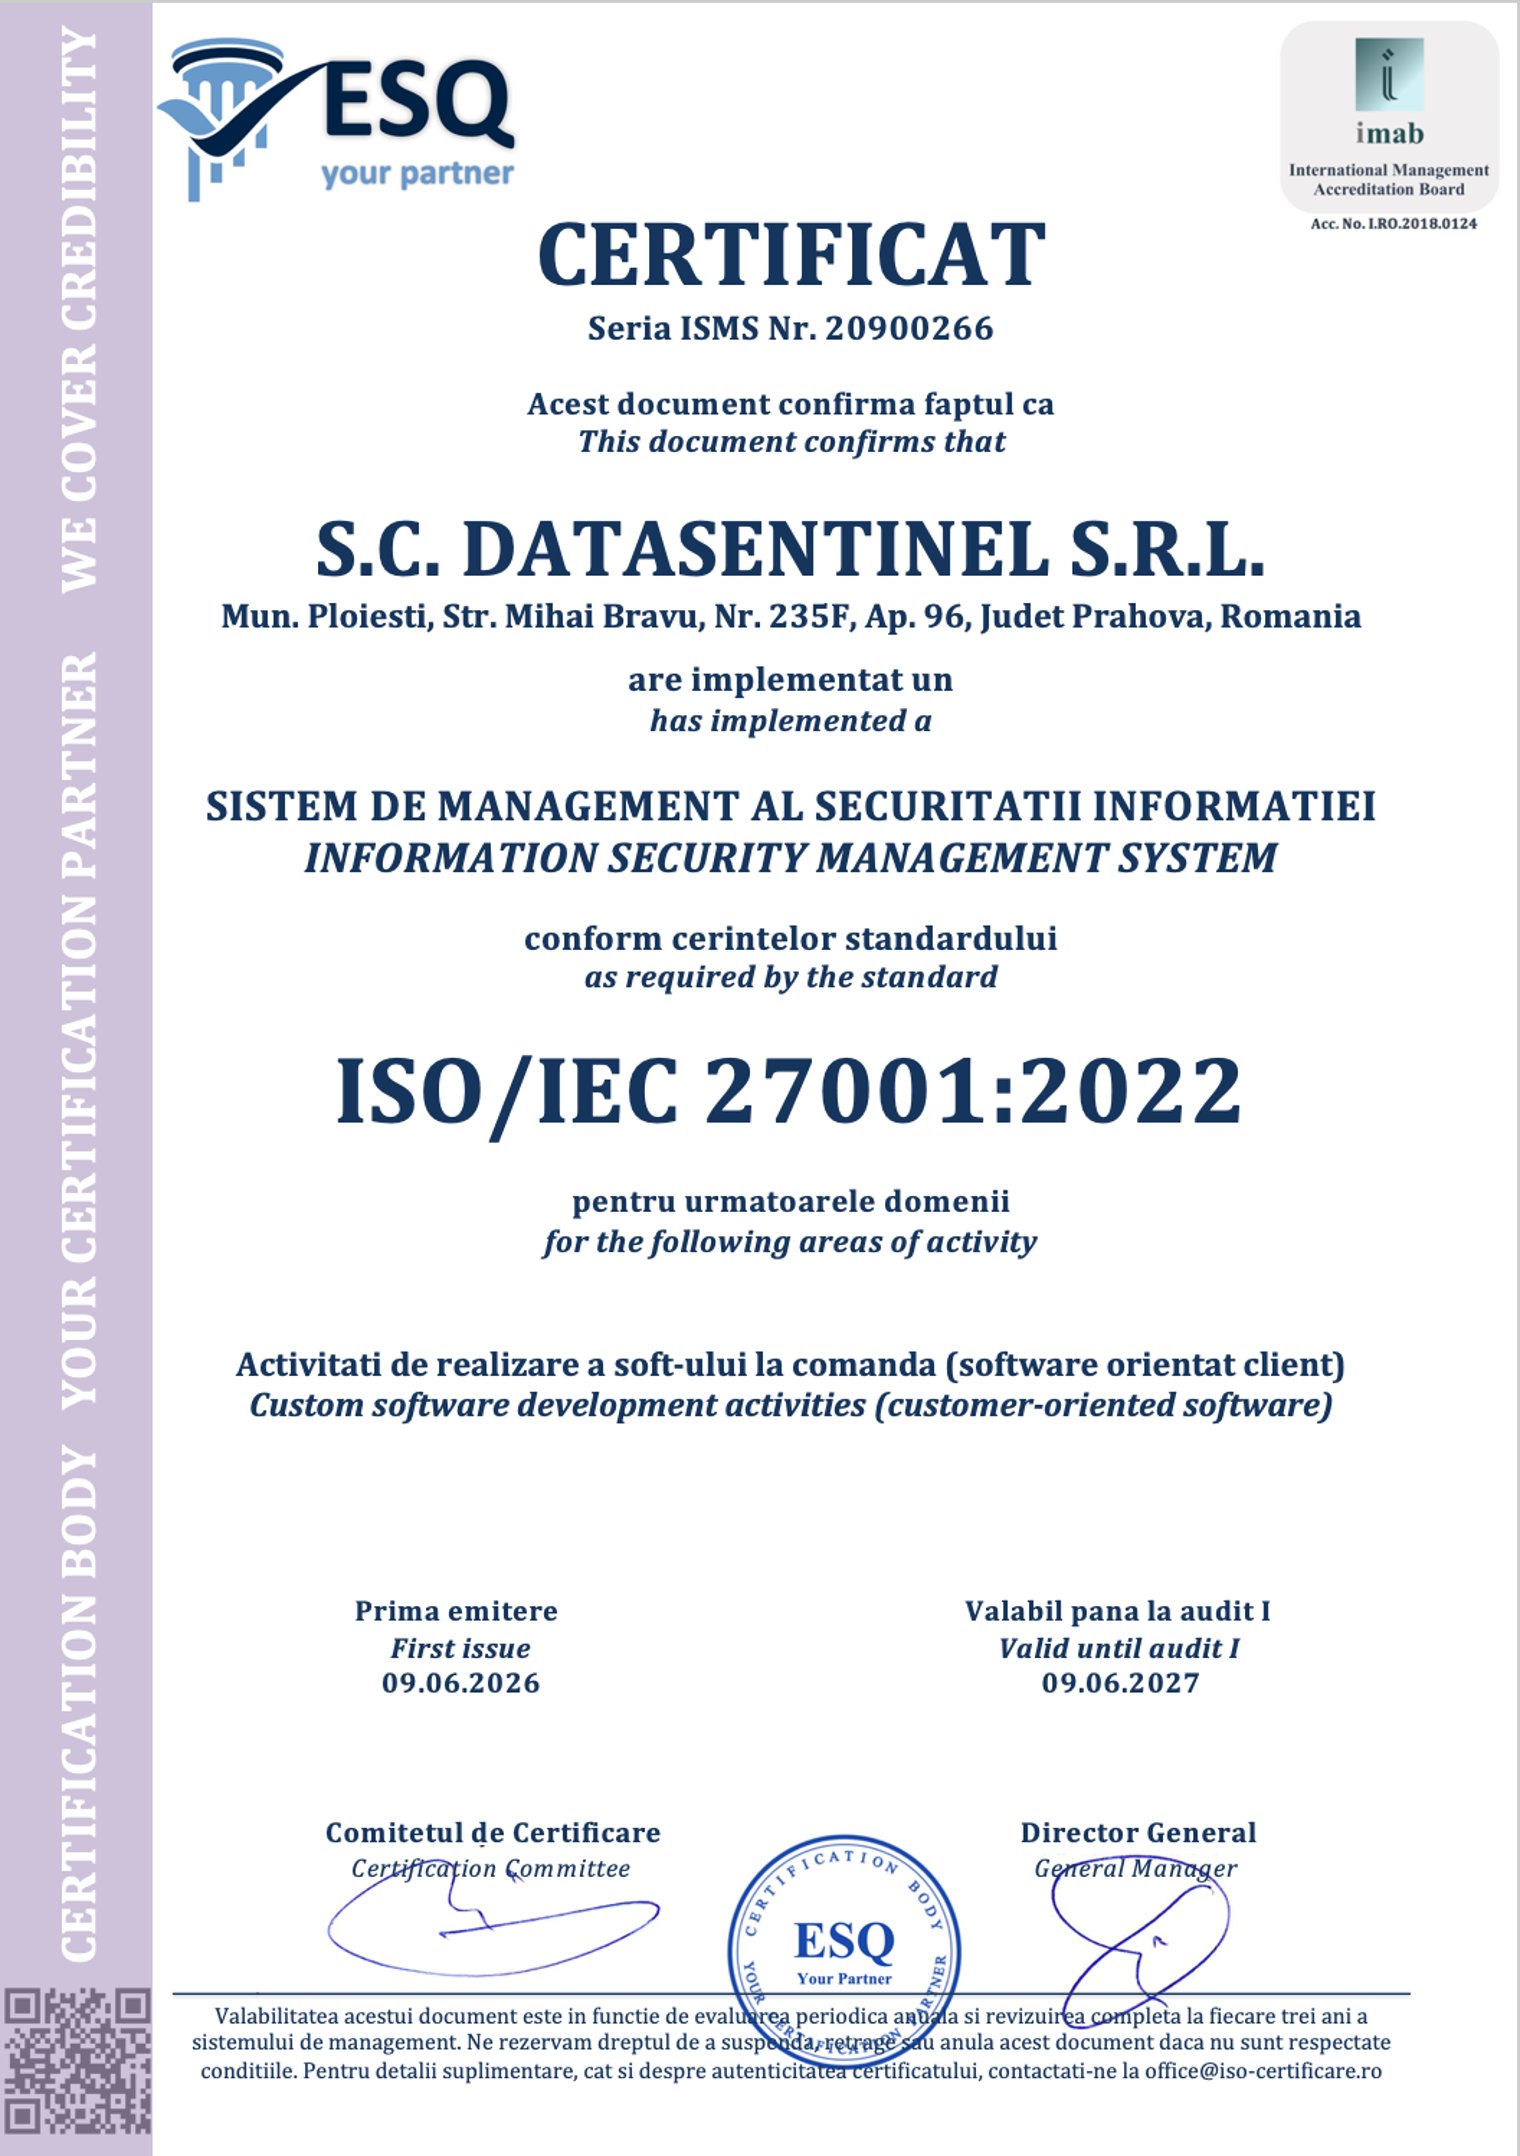
Certificat ESQ seria ISMS nr. 20900266: DATASENTINEL SRL a implementat un sistem de management al securității informației conform ISO/IEC 27001:2022, pentru activități de realizare a software-ului la comandă. Prima emitere 09.06.2026, valabil până la auditul I din 09.06.2027.
ISO/IEC 27001:2022 · ESQ, acreditat IMAB · nr. 20900266 Descarcă PDFVerifică la emitent
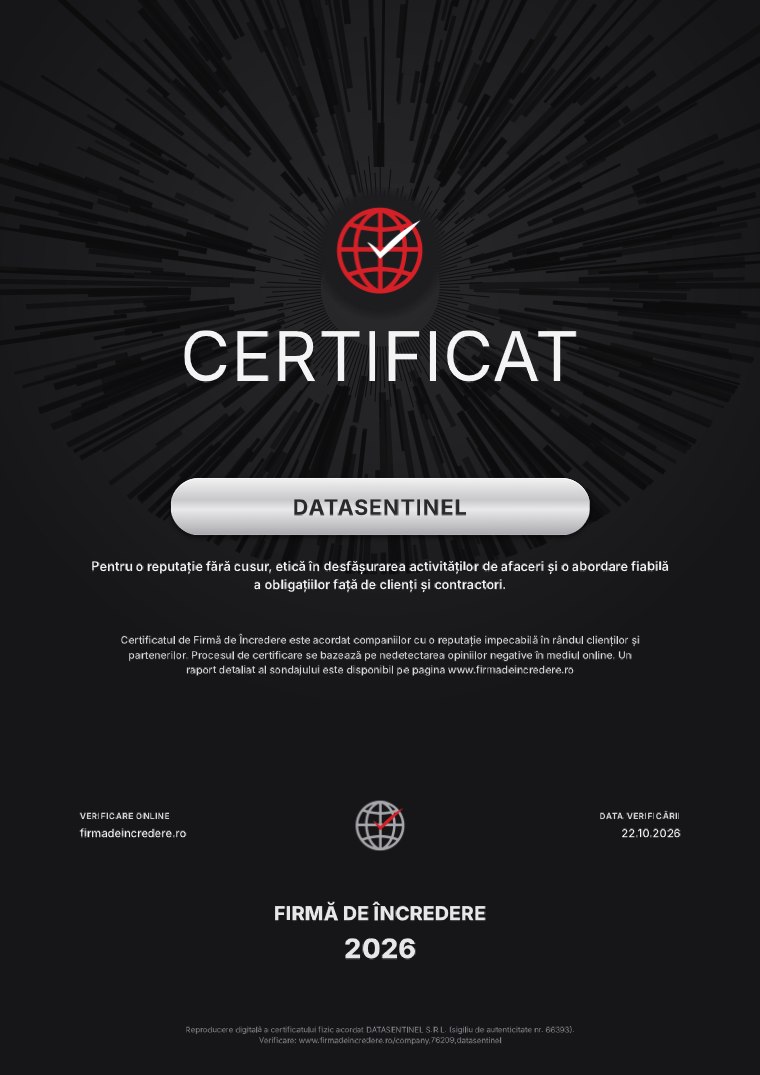
Certificat Firmă de Încredere 2026 acordat DATASENTINEL: pentru o reputație fără cusur, etică în desfășurarea activităților de afaceri și o abordare fiabilă a obligațiilor față de clienți și contractori. Verificat pe firmadeincredere.ro la 22.10.2026.
Firmă de Încredere 2026 · firmadeincredere.ro · verificat 22.10.2026 Descarcă PDFVezi verificarea
Întrebări frecvente

Despre audit și NIS2

Ce este un audit de securitate cibernetică?
O evaluare completă a infrastructurii IT (servere, rețele, aplicații, politici de acces) prin care identificăm vulnerabilitățile și riscurile, apoi livrăm un plan concret de remediere și securizare.
Firma mea este obligată să respecte NIS2?
NIS2 se aplică entităților esențiale și importante din sectoare precum energie, transport, sănătate, infrastructură digitală, producție și servicii IT. Te ajutăm să stabilim dacă intri sub incidența directivei și ce trebuie să implementezi. Poți începe cu autoevaluarea gratuită.
Cât durează un audit de securitate?
Între 1 și 3 săptămâni, în funcție de dimensiunea infrastructurii. La final primești un raport detaliat cu vulnerabilitățile găsite, prioritizate după risc, și pașii de remediere.
Care sunt amenzile pentru neconformare NIS2?
Pentru entitățile esențiale, amenzile pot ajunge până la 10 milioane EUR sau 2% din cifra de afaceri anuală globală. Conformitatea proactivă este mult mai ieftină decât o sancțiune sau un incident.
Evaluare gratuită

Află cât de expusă e firma ta

O discuție de 30–45 de minute și o verificare a expunerii publice. Îți spunem sincer dacă ai nevoie de audit complet sau doar de câteva remedieri.

Sau fă singur testul ransomware în 5 minute

Spune-ne cum te numești.

Numărul pare incomplet.

Adresa nu pare validă.

Cererea ajunge la noi, apoi se deschide WhatsApp cu mesajul completat. Nu vindem datele tale. Confidențialitate

Certificare

ISO/IEC 27001 — Securitatea informației

Descarcă PDF Deschide în tab nou